ממפתחות API מוטמעים בקוד לאירוע סייבר: איך טעות פיתוח קטנה הופכת לנזק גדול
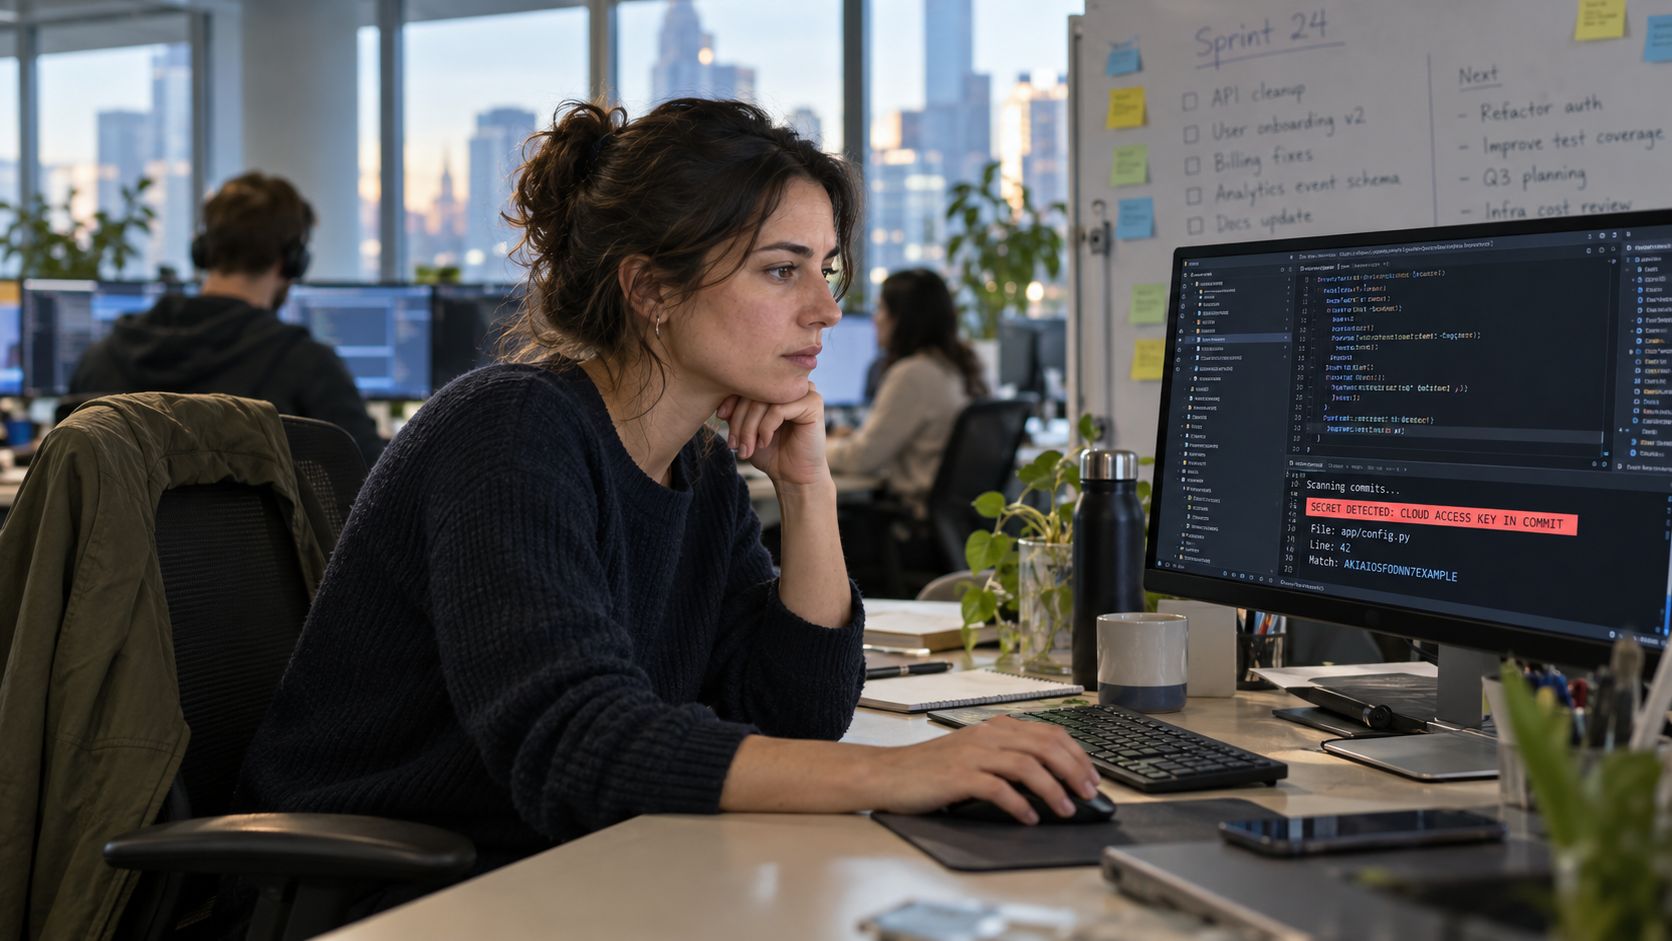
מפתח API שנכתב ישירות בקוד המקור הוא אחת הדרכים הקצרות ביותר מטעות של מתכנת אחד לאירוע סייבר של החברה כולה. ברגע שהקוד נדחף למאגר, המפתח חשוף לכל מי שמגיע לאותו מאגר, ולעיתים לכל העולם, והוא נשאר תקף עד שמישהו מבטל אותו במפורש. מכאן הדרך לגישה לא מורשית למידע או לתביעה של לקוח קצרה בהרבה ממה שנדמה בישיבת הפיתוח.