מתי ביטוח מעילות משלם, מתי ביטוח סייבר, ומתי אף אחד
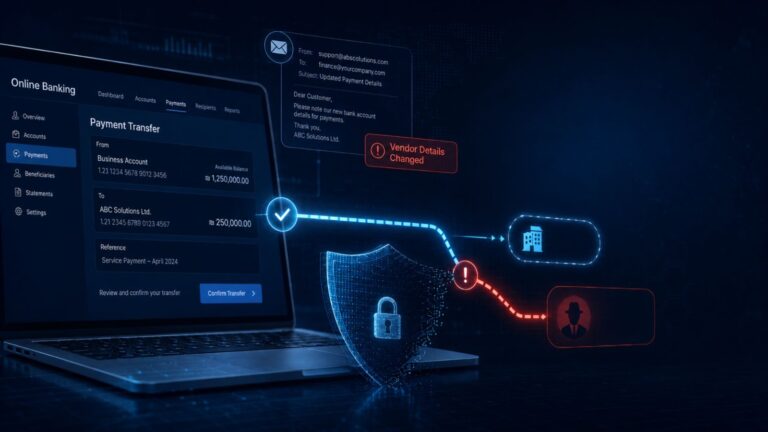
מנהלת חשבונות מקבלת הזמנה לשיחת וידאו. על המסך מופיעים המנכ"ל וסמנכ"ל הכספים, בקולות ובפנים המוכרים לה, ומבקשים העברה דחופה לחשבון של "שותף" לעסקה חסויה. היא מבצעת את ההעברה. אחרי יומיים מתברר שאיש מהם לא היה בשיחה.
התשובה לשאלה מי מכסה את ההפסד תלויה בסעיף אחד: האם בפוליסה יש הרחבה להונאת הנדסה חברתית (Social Engineering Fraud). הרחבה כזו עשויה להופיע בביטוח המעילות או בביטוח הסייבר, בדרך כלל בתת-גבול ובכפוף לתנאי אימות. בלי הרחבה, ייתכן שאף פוליסה לא תגיב, והבנק בדרך כלל לא יחזיר כסף שעובד מורשה העביר בעצמו.
עיקרי הדברים
- הונאת מנכ"ל היא העברה "מורשית": עובד בעל הרשאה מבצע אותה בעצמו אחרי שהוטעה. לכן סעיפי הכיסוי הקלאסיים בביטוח מעילות (למשל הונאת מחשב והונאת העברת כספים) נוטים שלא להגיב, והכיסוי עובר להרחבת הנדסה חברתית ייעודית.
- הרחבת ההנדסה החברתית ניתנת כמעט תמיד בתת-גבול נמוך מהגבול הכללי, ולעיתים בתנאי מוקדם של אימות בערוץ נפרד. אימות שלא בוצע או לא תועד עשוי לשלול את התביעה כולה.
- זיופי קול ווידאו (Deepfake) הפכו את הונאת ההתחזות הוותיקה לאמינה יותר. השאלה שיש לבדוק בפוליסה היא אם הגדרת ההתחזות כוללת שיחה קולית ושיחת וידאו, או רק הודעה כתובה.
- בישראל, בארה"ב וברוב אירופה אין חובה כללית על הבנק להחזיר לחברה כסף שעובד שלה העביר אחרי הטעיה. המנגנונים החדשים באירופה ובבריטניה מכוונים בעיקר לצרכנים ולעסקים זעירים.
העברה "מורשית": למה הונאת מנכ"ל נופלת בין הכיסויים
בהונאת מנכ"ל אף אחד לא פורץ לחשבון הבנק. עובד מורשה מקליד את ההוראה ושולח אותה, כי הוא משוכנע שזו בקשה לגיטימית. מבחינת הבנק ומבחינת רוב סעיפי הפוליסה, זו העברה שהחברה עצמה אישרה.
ביטוח מעילות (Crime) נבנה במקור סביב שני סיכונים: עובד לא ישר, וגורם חיצוני שגונב ישירות. גניבה בידי עובד דורשת כוונה בלתי הגונה (Dishonest Intent) של העובד, ועובד שהוטעה בתום לב הוא קורבן של ההונאה. מצב שונה הוא עובד ששיתף פעולה עם המתחזה. אז סעיף הגניבה בידי עובד עשוי להיות הרלוונטי, וההבחנה בין שני המצבים תלויה בחקירה. הונאת מחשב והונאת העברת כספים נכתבו למצב שבו התוקף מזיז את הכסף בעצמו. כשעובד מורשה שלח לבנק הוראה אמיתית, מבטחים טוענים בדרך כלל שהתנאים לא התקיימו.
השוק הגיב לפער בהרחבה נפרדת, שבנוסחים אמריקאיים נקראת לעיתים "התחזות במרמה" (Fraudulent Impersonation). היא נועדה לכסות העברה שעובד ביצע בתום לב בהסתמך על הודעה ממי שהתחזה למנהל בכיר או לספק. הטבלה מסכמת איפה כל סעיף עוצר:
| סעיף כיסוי | למה הוא נועד להגיב | דוגמה לחשיפה | המגבלה שחשוב להכיר |
| גניבה בידי עובד (Employee Theft) | מעילה של עובד שפעל ביודעין לטובת עצמו או לטובת אחר | עובד בכספים ששיתף פעולה עם המתחזה | עובד שהוטעה בתום לב נשאר לרוב מחוץ להגדרה |
| הונאת מחשב (Computer Fraud) | חדירה או הזנה לא מורשית למערכת שגרמה להעברת כסף | תוקף שנכנס למערכת התשלומים ושידר הוראה בעצמו | כשאדם מורשה החליט להעביר, מבטחים טוענים שהמחשב רק נשא את ההודעה |
| הונאת העברת כספים (Funds Transfer Fraud) | הוראה מזויפת שנשלחה לבנק בלי ידיעת החברה | הוראת העברה שזויפה ונשלחה לבנק בשם החברה | ההוראה שהעובד שלח לבנק הייתה אמיתית, ולכן הסעיף לרוב אינו חל |
| הונאת הנדסה חברתית (Social Engineering Fraud) | העברה שעובד ביצע בתום לב בעקבות התחזות למנהל או לספק | שיחת וידאו עם "מנכ"ל" מזויף שמורה על העברה דחופה | תת-גבול נמוך, ותנאי אימות שאם לא קוימו עשויים לשלול את הכיסוי |
| הרחבת פשעי סייבר בביטוח סייבר | הונאת התחזות ושינוי פרטי חשבון בחשבונית, לפי הנוסח | ספק "מעדכן" חשבון בנק במייל מתיבה שנפרצה | הרחבה אופציונלית, לרוב בתת-גבול, ולעיתים עם הגדרה שמכוונת להודעות כתובות |
הנוסחים משתנים מאוד בין מבטחים, ובחלקם הונאת ספק (שינוי חשבון בחשבונית) והונאת מנהל מופיעות כשני תתי-סעיפים עם גבולות שונים. מפת הקווים המלאה מופיעה במאמר Tech E&O, סייבר, D&O ומעילות.
מה למדו בתי המשפט בארה"ב על "נזק ישיר"
בתי המשפט בארה"ב נחלקו בשאלה אם הודעת דוא"ל מזויפת שהובילה עובד להעביר כסף היא נזק "ישיר" מהונאת מחשב. התוצאה תלויה בנוסח ובדין של כל מדינה, והשוק הגיב בהידוק הנוסחים.
ב-2016 וב-2017 פסקו ערכאות ערעור פדרליות שאין כיסוי, משום שההחלטה האנושית להעביר ניתקה את הקשר הישיר למחשב. ביולי 2018 פסקו שתי ערכאות ערעור אחרות, בהפרש של שבוע, שיש כיסוי, כשפירשו "ישיר" כקשר סיבתי קרוב (Proximate Cause). ב-2022 הצטרפה ערכאת ערעור נוספת לגישה המרחיבה.
מבטחים רבים הגיבו בניסוח מפורש שמוציא העברות מורשות מסעיף הונאת המחשב ומפנה אותן להרחבת ההנדסה החברתית, בגבול נמוך יותר. בפוליסות רכוש ובחלק מנוסחי המעילות מופיע גם חריג "פרידה מרצון" (Voluntary Parting), שמחריג נזק שנגרם כשהמבוטח הוטעה ומסר רכוש מרצונו. בתי משפט פדרליים החילו אותו על העברות שבוצעו אחרי דוא"ל מתחזה.
בתי המשפט בישראל נוטים לפרש עמימות בפוליסה נגד המבטח שניסח אותה.
הכלל הזה עוזר רק כשיש עמימות.
Deepfake: מה השתנה כשהקול והפנים מזויפים
הזיוף הקולי והחזותי הסיר את רוב הסימנים שעובדים למדו לזהות. השאלה הביטוחית נשארה זהה, אבל הגדרת ההתחזות בפוליסה הפכה לנקודת מחלוקת.
בתחילת 2024 דיווחה משטרת הונג קונג על עובד כספים בחברה רב-לאומית שביצע 15 העברות בהיקף של כ-25 מיליון דולר, אחרי שיחת וידאו שבה כל המשתתפים מלבדו היו זיופים של סמנכ"ל הכספים ושל עמיתים. ב-2024 דווחו לרשויות האכיפה בארה"ב הפסדים של כ-2.8 מיליארד דולר מהונאות דוא"ל עסקי, ונתוני 2025 מצביעים על כ-3 מיליארד. רשות המודיעין הפיננסי האמריקאית פרסמה בנובמבר 2024 התראה לבנקים על הונאות שמשתמשות בזיופי מדיה.
בחלק מהנוסחים הגדרת ההתחזות מדברת על הוראה "כתובה או אלקטרונית". שיחה קולית בזמן אמת עשויה להישאר מחוץ להגדרה, ושיחת וידאו מעלה שאלה דומה. נוסחים מסוימים מחריגים במפורש תוכן שנוצר בבינה מלאכותית, ואחרים מוסיפים כיסוי מפורש לזיוף.
יש לבקש מהמבטח אישור בכתב לפרשנות מראש, לפני כל אירוע.
חובות השקיפות לפי סעיף 50 לחוק הבינה המלאכותית של האיחוד האירופי (EU AI Act), שחלות מאוגוסט 2026, מחייבות לסמן תוכן מזויף, ועבריינים לא יסמנו.
איפה ביטוח הסייבר נכנס, ואיפה הוא נעצר
ביטוח הסייבר נבנה סביב אירוע אבטחת מידע, ועיקרו הוצאות התגובה לאירוע וחבות כלפי צד שלישי. הכסף שיצא בהעברה מזויפת שייך לפרק אחר, שנקרא לרוב פשעי סייבר (Cyber Crime), ומגיע כהרחבה אופציונלית.
כשתיבת הדוא"ל של סמנכ"ל הכספים נפרצה, ביטוח הסייבר עשוי לממן את החקירה ואת ההודעות לצדדים שנפגעו, גם כשההעברה עצמה מוחרגת. הכסף שהועבר עשוי להיות מוחזר רק אם נרכשה הרחבת פשעי סייבר שכוללת הונאת התחזות או שינוי פרטי חשבון, ובגבול שנקבע לה. בשוק מקובלת הרחבה כזו בתת-גבול של עשרות עד מאות אלפי דולרים, הרבה מתחת לגבול הכללי של הפוליסה. בית משפט לערעורים במדינת קליפורניה פסק ב-2024 שהפסד של לקוח ששילם למתחזה הוא נזק של הלקוח, ולא נזק "ישיר" של המבוטח. המאמר על הונאות BEC מפרט את דפוסי התקיפה ואת בקרות הדוא"ל.
חפיפה נוצרת כשיש כיסוי התחזות גם במעילות וגם בסייבר. לכל פוליסה סעיף "ביטוח אחר", וכל מבטח עשוי לטעון שהשני ראשוני. בחברות פינטק ובבתי השקעות, שמעבירים כספי לקוחות, נוסף רובד: האם הפוליסה מכסה גם כסף שהחברה מחזיקה עבור אחרים. בביטוח סייבר לחברות פיננסיות זו שאלה שצריך לסגור בנוסח.
תתי-גבולות ותנאי אימות: איפה התביעה נבלמת
ברוב התביעות על הונאת התחזות, המחלוקת עוסקת פחות בשאלה אם האירוע מכוסה ויותר בשני פרטים: תת-הגבול ותנאי האימות. שניהם נקבעים בחיתום, לפני האירוע.
תת-גבול להונאת הנדסה חברתית נמוך כמעט תמיד מהגבול הכללי של פוליסת המעילות. סקירות שוק מ-2026 מתארות טווח נפוץ של 250 אלף עד מיליון דולר בשוק האמריקאי, וגבולות גבוהים יותר נבנים לעיתים בשכבה עודפת ייעודית.
חברה שמעבירה מיליונים ביום צריכה להשוות את תת-הגבול להעברה הגדולה ביותר שעובד אחד יכול לבצע.
תנאי האימות קובע שלפני ביצוע הוראת העברה, ובמיוחד שינוי פרטי חשבון, העובד יאמת אותה לפי נוהל שנקבע מראש, לרוב בשיחה חוזרת למספר שמור. חלק מהנוסחים דורשים שהאימות יתועד. כשהתנאי מנוסח כתנאי מוקדם, אימות שלא בוצע עשוי לשלול את הכיסוי גם אם ההונאה ברורה. כשהוא מנוסח כחובה רגילה, הדיון עשוי לעבור לשאלת הקשר בין ההפרה לנזק. כדאי לדעת מראש באיזה מהשניים מדובר.
החתמים שואלים על הבקרות האלה, והתשובות הופכות לחלק מהפוליסה:
| בקרה | מה מיישמים בפועל | איך מוכיחים את זה בחיתום |
| אישור כפול | כל העברה מעל סף שנקבע דורשת שני מאשרים, בשתי מערכות או בשני ערוצים | מטריצת הרשאות בבנק ונוהל כספים חתום |
| אימות בערוץ נפרד | שיחה חוזרת למספר שמור מראש, ולא למספר שהופיע בהודעה | יומן אימותים מתועד עם שם המאמת והמספר שחויג |
| שינוי פרטי בנק של ספק | כל שינוי נבדק מול איש קשר מוכר ומוקפא לתקופת המתנה | טופס שינוי פרטים עם חתימת שני גורמים |
| מילת קוד להנהלה | מילה מוסכמת לבקשות חריגות בטלפון או בווידאו | נוהל כתוב ותיעוד של הפצתו לבעלי ההרשאות |
| הדרכות ותרגול | תרגול פישינג ותרחיש של שיחה מזויפת לצוותי הכספים | רשימת משתתפים ותוצאות התרגולים |
| אימות רב-שלבי (MFA) | על הדוא"ל ועל הגישה לבנקאות המקוונת | צילומי מסך של ההגדרות או אישור של מנהל המערכות |
הברוקר (LAMDA Broking) וסמנכ"ל הכספים עוברים על שאלון החיתום מול נוהל הכספים בפועל, כדי שהתשובות ישקפו את מה שקורה במחלקה. דרך שוק לוידס אפשר לעיתים לבנות שכבה עודפת להונאת התחזות, בכפוף לחיתום.
אחרי ההפסד: החשיפה של הדירקטורים
הונאה גדולה עשויה לגרור תביעה נגד נושאי המשרה, בטענה שלא פיקחו על הבקרות. ביטוח דירקטורים ונושאי משרה (D&O) נועד להגיב לתביעה כזו. הכסף שנגנב מהחברה נשאר מחוץ לו.
בדלאוור, תביעת פיקוח נגזרת דורשת להראות שהדירקטוריון לא הקים מערכת דיווח כלל, או התעלם מסימני אזהרה ברורים, ורוב התביעות כאלה נדחות. בישראל חלה על נושאי משרה חובת זהירות לפי חוק החברות. בחברה ציבורית עשויה להצטרף תביעה על הטעיה בדיווח, אם החברה תיארה בקרות שלא פעלו. באירופה כבר נדונה תביעה של חברה נגד המנכ"ל וסמנכ"ל הכספים לשעבר אחרי הונאת מנכ"ל, והיא נדחתה. ההוצאות המשפטיות נצברו בכל מקרה.
בפוליסת הדירקטורים צריך לבדוק את סעיף הקצאת הנזק בין החברה לנושאי המשרה, כמתואר במאמר על אלוקציה בביטוח דירקטורים.
הבנק לא תמיד יחזיר: מה קובע הדין בכל זירה
חברות רבות מניחות שהבנק יישא בהפסד. ברוב הזירות ההנחה הזאת לא מחזיקה כשעובד מורשה ביצע את ההעברה, ומנגנוני ההחזר החדשים מכוונים בעיקר לצרכנים.
בישראל, חוק שירותי תשלום, התשע"ט-2019, חל על כל "לקוח", כולל תאגיד. ההגנה המרכזית שלו עוסקת בשימוש לרעה באמצעי תשלום בידי מי שלא הורשה לכך, ולפי סעיף 51(ב) אפשר להסכים שחלק מההגנות לא יחולו על לקוח עסקי מעל רף מחזור. סעיף 21 קובע שהעברה לפי מספר החשבון נחשבת כמבוצעת כהלכה, גם אם השם לא תאם. אם העברה שעובד מורשה ביצע אחרי הטעיה נחשבת "שימוש לרעה", זו שאלה פתוחה שמחייבת ייעוץ משפטי פרטני. את האירוע יש לדווח למשטרה, ולמערך הסייבר הלאומי במוקד 119 כשהייתה חדירה למערכות.
| זירה | מה הדין נותן | מה זה אומר לחברה |
| ישראל | חוק שירותי תשלום מגן בעיקר מפני שימוש לרעה בידי מי שלא הורשה, ומאפשר לוותר על חלק מההגנות מול לקוח עסקי גדול | העברה שעובד מורשה ביצע בעצמו נותרת לרוב באחריות החברה |
| ארה"ב | פרק 4A לקוד המסחרי האחיד (UCC) מטיל את ההפסד על הלקוח כשההעברה אושרה או כשהבנק פעל לפי נוהל אבטחה סביר שהוסכם | אין מנגנון החזר כללי להעברות עסקיות |
| האיחוד האירופי | מאז 9 באוקטובר 2025 בנקים בגוש האירו מחויבים לבדוק התאמה בין שם המוטב למספר החשבון בהעברות באירו | מי שממשיך בהעברה אחרי התראה על אי-התאמה נושא לרוב בהפסד בעצמו |
| בריטניה | מאז 7 באוקטובר 2024 חלה חובת החזר בהונאות שבהן הלקוח אישר את ההעברה, עד 85,000 ליש"ט | החובה חלה על צרכנים ועל מיקרו-עסקים ועמותות קטנות, וחברות גדולות נותרו מחוץ לה |
| הונג קונג וסינגפור | שיתוף מידע בין בנקים והגבלות על חשבונות חשודים, ובסינגפור חלוקת אחריות בהונאות פישינג | המנגנונים מכוונים לצרכנים ולהקפאה מהירה, לא להחזר לחברות |
באיחוד האירופי, לקוח עסקי רשאי לוותר על בדיקת ההתאמה בהעברות מרוכזות. במסגרת רפורמת התשלומים הושגה בנובמבר 2025 הסכמה פוליטית על החזר מלא לצרכן כשהמתחזה התחזה לבנק עצמו, וההוראות צפויות לחול בעוד כשנתיים, בכפוף לנוסח הסופי.
טעויות נפוצות
רוב המחלוקות בתביעות התחזות נובעות מכמה פערים שאפשר היה לסגור מראש בתוכנית הביטוח. אלה החוזרים בתדירות הגבוהה ביותר:
- "יש לנו ביטוח מעילות, אז אנחנו מכוסים": בלי הרחבת הנדסה חברתית, העברה שעובד ביצע בתום לב עשויה ליפול בין הסעיפים.
- התעלמות מתת-הגבול: גבול כללי של מיליונים לא עוזר כשתת-הגבול להתחזות נמוך בהרבה מההעברה שבוצעה.
- אימות למספר שמופיע בהודעה: שיחה חוזרת למספר שהמתחזה סיפק אינה עומדת בתנאי האימות של רוב הנוסחים.
- הנחה שהבנק יחזיר: ברוב הזירות ההפסד נשאר אצל החברה כשהעובד אישר את ההעברה.
- שאלון חיתום אופטימי: תשובה שמתארת נוהל שלא מיושם בפועל עלולה לשמש נגד החברה בתביעה.
- הגדרה שמכוונת להודעות כתובות: כשזיוף קולי זמין לכל עבריין, יש לבדוק במפורש אם שיחות קוליות ושיחות וידאו נכללות.
שאלות נפוצות
עובד בכספים העביר כסף אחרי שיחת וידאו עם "המנכ"ל". איזו פוליסה אמורה להגיב?
הכיסוי הרלוונטי הוא בדרך כלל הרחבת הונאת הנדסה חברתית, בביטוח המעילות או כהרחבה בביטוח הסייבר. סעיפי הונאת המחשב והעברת הכספים נכתבו לרוב למצב שבו התוקף שולח את ההוראה בעצמו. יש לבדוק אם ההגדרה כוללת התחזות בקול ובווידאו, ואם תנאי האימות קוימו ותועדו כנדרש בנוסח.
יש לנו ביטוח מעילות. זה לא מספיק?
זה תלוי במה שנרכש. פוליסת מעילות בסיסית עשויה לכלול גניבה בידי עובד והונאת מחשב בלי הרחבת הנדסה חברתית. במקרה כזה העברה שעובד ביצע בתום לב עשויה ליפול בין הסעיפים. כדאי לבקש מהברוקר טבלה שמראה לכל סעיף אם הוא כלול ובאילו תנאים.
יש לנו גם ביטוח מעילות וגם ביטוח סייבר. מי משלם?
שתי הפוליסות עשויות לכלול סעיף התחזות, ולכל אחת סעיף "ביטוח אחר" שמפנה לשנייה. בלי תיאום מראש, כל מבטח עשוי לטעון שהשני ראשוני. מומלץ לקבוע בנוסח איזו פוליסה ראשונית לאירוע כזה, ולברר אם תתי-הגבולות מצטברים או שאחד חל מעל השני. את ההודעה מוסרים לשני המבטחים.
הבנק ביצע את ההעברה לחשבון זר בלי לבדוק את שם המוטב. אפשר לדרוש ממנו להחזיר?
ברוב המקרים הסיכוי נמוך. בישראל החוק רואה העברה לפי מספר חשבון כהעברה שבוצעה כהלכה, גם כשהשם לא תאם. בארה"ב ההפסד מוטל על הלקוח כשההעברה אושרה. באיחוד האירופי, אם הבנק לא ביצע את בדיקת ההתאמה הנדרשת, עשויה לקום עילה. יש לפנות לבנק מיד ולבקש הקפאה.
אחרי הונאה גדולה, האם הדירקטורים חשופים לתביעה אישית?
עשויים להיות. בעלי מניות עלולים לטעון לכשל בפיקוח על הבקרות, ובחברה ציבורית גם להטעיה בדיווח. ביטוח דירקטורים ונושאי משרה עשוי לממן הגנה משפטית ופשרות, בכפוף לנוסח. הכסף שהחברה איבדה בהונאה נותר מחוץ לפוליסה הזאת, ולכן נדרש כיסוי מעילות נפרד שעשוי להגיב לכסף עצמו.
מה עושים בשעות הראשונות אחרי שמגלים העברה מזויפת?
מתקשרים לבנק המעביר ומבקשים להחזיר או להקפיא את ההעברה, ומדווחים למבטחים בכל הפוליסות הרלוונטיות. באותו יום מגישים תלונה במשטרה. במקביל משמרים את ההודעות ואת יומני המערכת. פוליסות מעילות נוטות לקבוע מועדים קצרים להודעה ולהגשת הוכחת נזק, ואיחור עשוי לפגוע בזכאות גם כשהאירוע עצמו מכוסה.
בהונאת מנכ"ל, הסכום שיוחזר נקבע בחיתום: בהגדרת ההתחזות, בתת-הגבול ובנוהל האימות שהחברה הצהירה עליו.
האמור לעיל הוא מידע כללי בלבד ואין בו משום ייעוץ ביטוחי, משפטי או מקצועי אחר. תנאי הכיסוי, ההחרגות והחובות נקבעים בנוסח הפוליסה הספציפי ובכפוף לדין החל. יש לבחון כל מקרה לגופו מול נוסח הפוליסה ומול יועץ מוסמך.