חריג מלחמה בביטוח סייבר: האם מתקפה בחסות מדינה מכוסה?
מתקפת מחיקה של קבוצה המזוהה עם איראן: מתי חריג המלחמה בביטוח סייבר חל, מה קובעים נוסחי LMA, איך עובד הייחוס למדינה ומה לבדוק בפוליסה לפני החידוש.


מתקפת מחיקה של קבוצה המזוהה עם איראן: מתי חריג המלחמה בביטוח סייבר חל, מה קובעים נוסחי LMA, איך עובד הייחוס למדינה ומה לבדוק בפוליסה לפני החידוש.
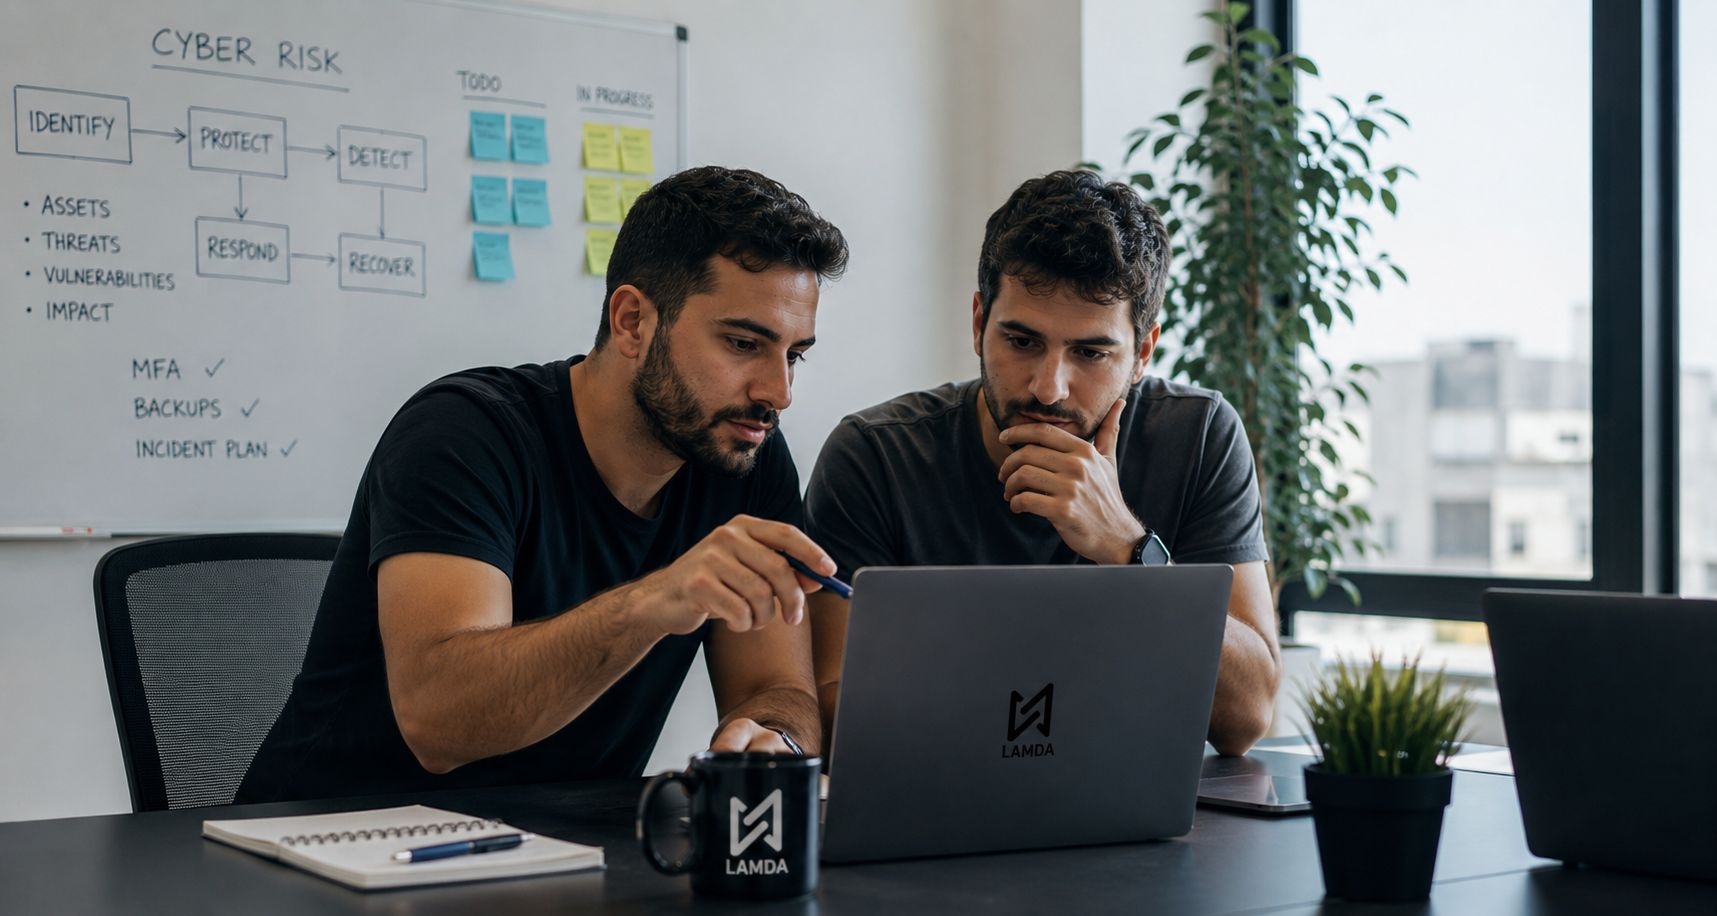
הלחץ להציג ממשל סייבר מגיע הרבה לפני שהחברה מגיעה לגודל ארגוני. הוא מגיע בשאלון הספק הראשון של לקוח גדול, ומיד אחריו בטופס ההצעה הראשון לביטוח סייבר עם גבול אחריות רציני. סטארטאפ שדחה את הנושא ל״כשנגדל״ פוגש את הפער ברגע שבו יש עסקה על השולחן ולוח הזמנים לחתימה קצר, וכל שבוע של השלמות נמדד בהכנסה.
שאלון החיתום לביטוח סייבר הפסיק להיות טופס מנהלי והפך לבדיקה טכנית. חתם שבוחן חברת תוכנה שואל היום היכן בדיוק נאכף אימות רב-שלבי, מתי בוצע שחזור אמיתי מגיבוי, מי מוגדר כאחראי אירוע ומה קורה להכנסות אם ספק הענן הראשי יורד ליומיים. התשובה הקצרה לחברת תוכנה שנערכת לחידוש: תנאי הפוליסה נקבעים לפי מה שאפשר להוכיח בתיעוד, ולא לפי מה שנרשם בטופס. חברה שמגיעה עם ראיות תפעוליות מתומחרת כסיכון מדוד, וחברה שמגיעה עם כוונות מתומחרת כאי-ודאות.

התשובה הקצרה היא שלא תמיד. במקרים מסוימים, גנבת זהות או פריצה לחשבון בנק עשויות לגעת בכיסוי ביטוחי, אך לא כל אירוע כזה מכוסה אוטומטית בפוליסת Cyber Insurance, ולא כל אובדן כספי הוא בכלל שאלה ביטוחית. לעיתים המסלול הראשון הוא מול הבנק, לעיתים מדובר בכיסוי לשיקום זהות, ולעיתים הכיסוי הרלוונטי הוא דווקא Crime Insurance, הרחבת Social Engineering Fraud או Funds Transfer Fraud.

ביטוח סייבר לא מכסה באופן אוטומטי כל הונאה בכרטיס אשראי. במקרים מסוימים, כאשר ההונאה נובעת מפריצה למערכות החברה, גניבת מידע, אירוע Data Breach, שימוש בלתי מורשה במערכות או פגיעה במערכת תשלומים פוליסת סייבר עשויה לכלול רכיבים רלוונטיים.

אירוע סייבר הוא משבר עסקי ואבטחתי בו תוקפים עושים שימוש באמצעים טכנולוגיים לשבש מערכות, לגנוב מידע או לדרוש כופר (כופרה – Ransomware). אירועים אלה כוללים התקפות וירוסים, פריצות, דליפת מידע (Data Breach), מניעת שירות והתנהלות זדונית על שרתים או רשתות. גם פעולות פנימיות כגון טעויות אנוש בשיגור מידע רגיש נכללות באירועי אבטחה חמורים.
מתקפות סייבר הולכות וגדלות ומתוחכמות יותר, ואירוע אבטחה יכול לשתק כל ארגון. גופים מוסדיים (בנקים, חברות ביטוח, מערכות חינוך וממשל) חשופים לסיכונים כגון חדירה למערכות, דליפת מידע רגיש ומתן כופר על מערכות מושבתות. אירוע סייבר משמעותי עלול לגרום להשבת פעילות עסקית, להפסדים כספיים כבדים ולפגיעה אמון של לקוחות וגורמי רגולציה.

אחד התרחישים המדאיגים ביותר עבור עסק הוא גניבת מידע אישי – כלומר, פריצה למערכות החברה וגניבת נתונים רגישים אודות אנשים, כגון פרטי לקוחות, מטופלים, משתמשי שירות ואף פרטי עובדי החברה. אירוע מסוג זה עלול לגרור השלכות כבדות: פגיעה בפרטיות מאות או אלפי אנשים, תביעות ייצוגיות, קנסות רגולטוריים (בישראל ובחו"ל) ופגיעה אנושה במוניטין העסק. ביטוח סייבר מקיף מכסה את הארגון במצב כזה במספר דרכים ושירותים.

חברות הייטק – סטארטאפים, חברות תוכנה, מפתחות חומרה, חברות שירותי IT וכדומה – ניצבות בפני מערך סיכוני סייבר ייחודי. הן אמנם לרוב בעלות מודעות אבטחה גבוהה יותר מהממוצע, אך גם מהוות יעד אטרקטיבי לתוקפים מתוחכמים. בנוסף, רבות מהן מנהלות מידע רגיש ביותר (קוד מקור, סודות מסחריים, נתוני משתמשים) והפסקת פעילותן עקב מתקפה עלולה לגרום לנזקים עסקיים כבדים ולהשפעה על צדדים שלישיים.

בעת אירוע סייבר, המהירות היא קריטית. דקות ושעות ספורות יכולות לעשות את ההבדל בין מתקפה שמטופלת במהירות עם נזקים מינימליים, לבין משבר מתמשך ומחמיר. לכן, עבור עסקים רבים בישראל, אחד השיקולים החשובים בבחירת ביטוח סייבר הוא איכות ומהירות שירות התגובה לאירועים הכלול בפוליסה. להלן מספר דגשים שיעזרו לבחור ביטוח סייבר המספק מענה מהיר.

עסקי מסחר אלקטרוני (E-commerce) ניצבים בפני סיכוני סייבר משמעותיים במיוחד, בשל אופיים המקוון והתלות הגדולה במערכות מידע. להלן כמה מהאיומים המרכזיים על חנויות ומיזמי סחר אלקטרוני.

המעבר לעולם דיגיטלי לא פסח גם על תחום הביטוח. כיום, עסקים קטנים ובינוניים יכולים לרכוש ביטוח סייבר גם אונליין, ללא צורך בפגישות פרונטליות. עם זאת, כדי לקבל פוליסת סייבר באופן מקוון, יש למלא מספר תנאים ודרישות מקדימות. תנאים אלה נועדו להבטיח שהעסק נוקט באמצעי הגנה מינימליים וכי הסיכון מבוקר כדי שחברת הביטוח תסכים לבטח.